Sparkling en Telegram
Abre el bot, inicia sesión con tu email y consigue una cartera de autocustodia en menos de un minuto. Nada que instalar: el agente funciona directamente en tus chats.
Abrir en TelegramUn exchange descentralizado (DEX) es un protocolo on-chain que te permite intercambiar tokens directamente desde tu billetera, sin que una empresa custodie tus fondos durante el proceso. El caso más simple y más común es un swap spot: conectas tu billetera, firmas la operación y el contrato inteligente ejecuta el intercambio en ese mismo momento, según reglas públicas y verificables, sin que una empresa controle una cuenta interna con tu balance. Existen distintos modelos de DEX, no uno solo: en un AMM, los fondos de los proveedores de liquidez (LP) permanecen depositados en el pool de forma continua, no solo durante tu swap; en un libro de órdenes, una orden abierta puede dejar fondos bloqueados en el contrato hasta que se ejecute o se cancele; y en un DEX de derivados o margen, el contrato retiene colateral mientras la posición esté abierta. Esto no elimina el riesgo: lo traslada, de un riesgo de custodia centralizada por una empresa a un riesgo de contrato, de administración (quién puede cambiar sus reglas) y de las autorizaciones (approvals) que das en el camino.
Este artículo explica la mecánica de un DEX: cómo se diferencia de un exchange centralizado, cómo se forma la liquidez, qué sucede cuando conectas tu billetera y, sobre todo, qué autorizas realmente al firmar una pantalla de autorización (approval) o de permiso (permit). El detalle de cómo se arma una cotización de intercambio (rutas, price impact, slippage) está en swap de criptomonedas; aquí el foco está en el mecanismo del propio exchange descentralizado y en los permisos que das sobre tus tokens.
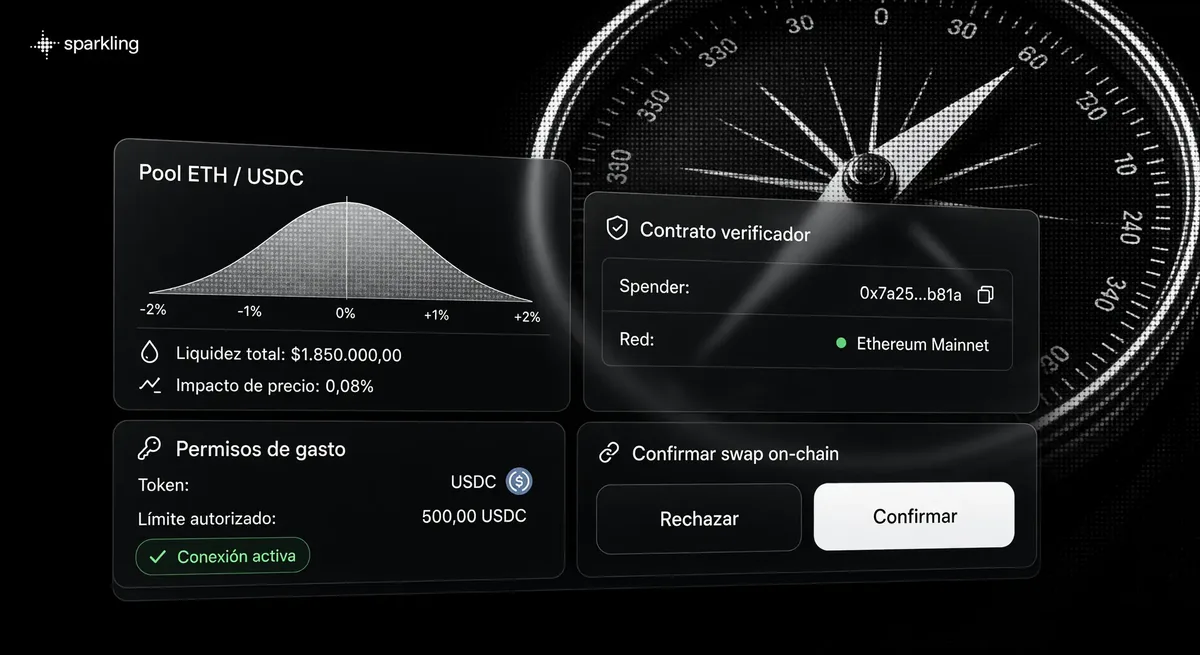
Un exchange centralizado (CEX) es una empresa que mantiene un libro de órdenes propio y custodia los fondos de sus usuarios en carteras que ella controla: al depositar, tus criptomonedas dejan de estar bajo tu llave privada y pasan a un balance interno de la plataforma. Un exchange descentralizado no tiene a una empresa custodiando un balance interno de esa forma: en el caso típico de un swap spot, el contrato ejecuta el intercambio en el momento de la operación y, fuera de ese momento, los fondos permanecen en la billetera del usuario. Eso no significa que ningún DEX retenga fondos en un contrato: pools de liquidez, órdenes abiertas o posiciones con colateral pueden quedar depositados en el contrato durante un período, con un riesgo distinto al de la custodia de una empresa: el de la seguridad del contrato y de quién administra sus parámetros.
En un CEX, si la empresa es hackeada, cae en insolvencia o congela retiros, el riesgo recae sobre los fondos que tenía en custodia. En un DEX, el riesgo se traslada a otro lugar: la seguridad del contrato, los permisos que autorizaste y la interfaz que usas para interactuar. Ninguno de los dos modelos es automáticamente más seguro: son superficies de riesgo distintas.
Los DEX no funcionan de la misma manera. Un automated market maker (AMM) usa fórmulas matemáticas y reservas de liquidez (pools) para fijar el precio en el momento del intercambio, sin un libro de órdenes tradicional: el precio se mueve según la proporción de los activos dentro del pool cuando operas. Otros protocolos replican el modelo de libro de órdenes (order book), donde compradores y vendedores colocan órdenes a precios específicos y el protocolo las empareja. Un agregador no es un exchange en sí mismo: compara rutas entre varios protocolos y selecciona la combinación que conviene para una operación puntual.
La diferencia importa: en un AMM clásico, el token que envías se incorpora a las reservas del pool en el momento del swap y recibes a cambio el token de salida — no es el mismo activo que se te devuelve, sino el resultado del intercambio; en un order book, puede haber una orden abierta esperando contraparte; en un agregador, la ruta puede pasar por más de un protocolo antes de completarse.
La liquidez es la cantidad de activos disponibles en un pool o libro de órdenes para absorber una operación sin mover demasiado el precio. Con poca liquidez, un intercambio grande puede generar un price impact alto: el precio final que obtienes se aleja del precio de referencia previo a operar. Antes de confirmar una operación grande en un DEX, conviene revisar cuánta liquidez hay disponible para ese par específico, no solo para el token en general.
Para usar un DEX, conectas tu billetera (por ejemplo mediante WalletConnect o una extensión de navegador) al sitio del protocolo. Esa conexión, por sí sola, normalmente solo le permite al sitio ver tu dirección pública y proponerte transacciones para firmar: no mueve fondos por sí misma. Firmar una autorización (approval) tampoco mueve el token: solo cambia el permiso (allowance) que ese contrato tiene para gastarlo. El movimiento real del token ocurre después, cuando el spender autorizado usa ese permiso, normalmente en la transacción de intercambio que firmas a continuación, aunque nada impide que ese mismo spender use el permiso en una operación posterior si el allowance sigue vigente.
Es importante distinguir dos acciones que suelen confundirse: desconectar tu billetera de un sitio (el botón “disconnect”) y revocar un permiso. Desconectar solo cierra la sesión visible en esa pestaña: no borra la dirección que el sitio ya conoce ni revoca ningún allowance (permiso de gasto) que hayas otorgado antes. Revocar un permiso ya dado requiere una transacción distinta y explícita, que se explica más abajo.
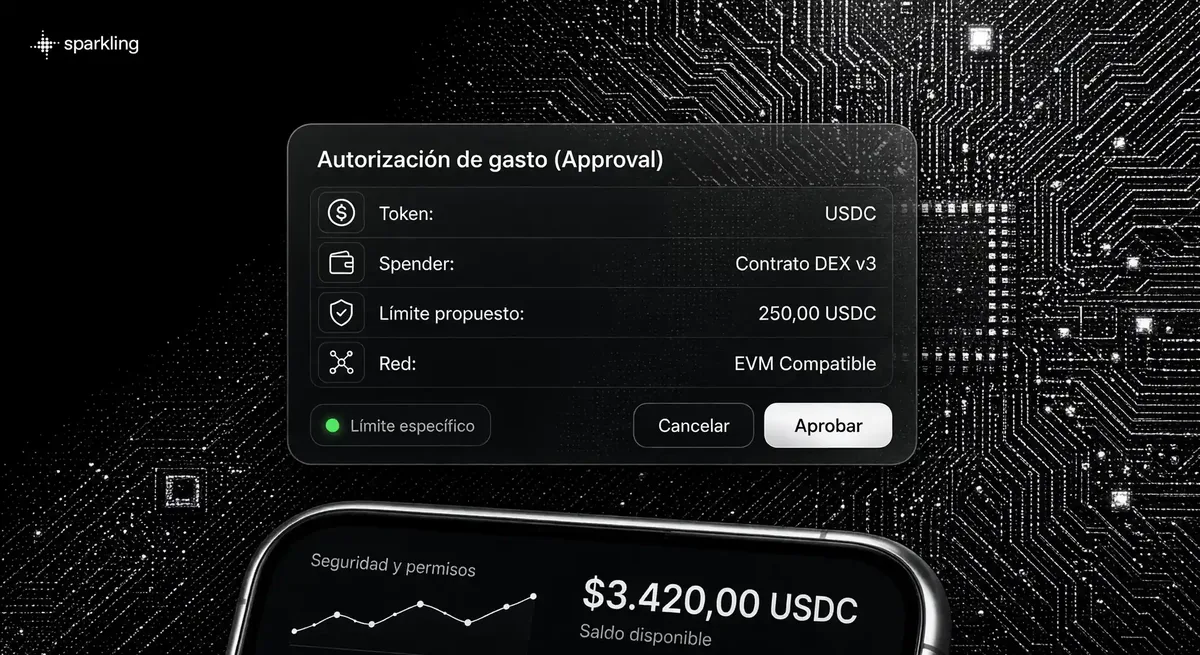
Esta sección describe el mecanismo de approval/allowance de tokens tipo ERC-20, propio de Ethereum y de redes compatibles con su máquina virtual (EVM). Otras redes, como Bitcoin o Solana, no usan este mismo mecanismo de permisos: sus tokens nativos o estándares de token siguen una lógica distinta para autorizar gasto. Antes de que un contrato de un DEX en una red EVM pueda mover un token tuyo (distinto de la moneda nativa de esa red), normalmente necesitas firmar una autorización de gasto (approval) a favor de ese contrato. Una pantalla de approval típica muestra, entre otros, estos campos:
No se muestra aquí una dirección de contrato real a modo de ejemplo: una dirección copiada de un artículo puede confundirse fácilmente con una dirección legítima para interactuar. Lo que sí debes hacer es verificar la dirección del contrato antes de firmar, en lugar de confiar en el nombre o el logo que muestra una interfaz.
Un elemento que no debe confundirse con una operación única: un “permit” (estándar ERC-2612, también específico de redes EVM) es una firma off-chain que, al enviarse on-chain, establece un allowance, igual que lo haría un approval normal; no es en sí mismo una operación de intercambio. El deadline de un permit limita el momento hasta el cual esa firma puede aceptarse en la red, no necesariamente la duración del allowance que queda establecido una vez aceptada: si el permit fija un límite de gasto amplio o abierto, ese allowance puede seguir activo después del deadline, igual que cualquier otro allowance, hasta que se gaste, se cambie o se revoque explícitamente. Otros estándares de permiso, como Permit2, tienen su propia semántica de expiración y alcance, distinta de ERC-2612, por lo que sus reglas de vencimiento y alcance no son intercambiables entre sí.
La dirección correcta de un contrato debe venir de una fuente oficial del protocolo (su documentación oficial o su sitio verificado), no de un enlace copiado de otro lugar ni de la primera página que aparezca en un buscador. Que un explorador de bloques muestre una página para esa dirección, o que su código fuente figure como “verified”, no prueba que sea el contrato oficial que buscas: cualquiera puede desplegar un contrato con código verificado y ponerle un nombre o símbolo parecido al de un proyecto conocido. Usa el explorador de bloques como verificación adicional, por ejemplo para revisar el historial de transacciones o confirmar que coincide con la dirección publicada por la fuente oficial, pero no como única prueba de legitimidad. Confirma también que estás en la red correcta: la misma dirección puede existir, desplegada por terceros distintos, en más de una red. Si una interfaz te redirige a un contrato que no coincide con el publicado por la fuente oficial, o no puedes confirmar la dirección contra esa fuente, lo prudente es no firmar.
Un allowance activo no desaparece solo porque dejaste de usar un sitio o desconectaste tu billetera. Para quitarlo hace falta enviar una transacción de revocación (poner el límite en cero, o usar una herramienta dedicada a revisar y revocar allowances de tu dirección en una red determinada). Revisar periódicamente qué contratos tienen permisos abiertos sobre tus tokens, y revocar los que ya no uses, reduce la superficie de riesgo si alguno de esos contratos resulta comprometido más adelante.
Operar en un DEX implica normalmente, como mínimo, el gas de la red — aunque en algunos diseños esa comisión de red puede estar cubierta o patrocinada por la interfaz o el protocolo en lugar de cobrarse siempre directamente en cada operación — y, en muchos casos, una comisión del protocolo o del agregador, visible antes de confirmar. A eso se suman los riesgos ya mencionados: el del contrato en sí, el de los allowances abiertos y el de la interfaz. Definir cuánto destinar a una sola operación, frente al resto de tu capital, es parte de la gestión de riesgo en trading.
El protocolo de un DEX es el conjunto de contratos inteligentes desplegados en una red: ese código es, en general, público, y puede ser inmutable, modificable solo bajo reglas de gobernanza específicas, o administrable mediante admin keys o funciones de actualización (upgradeable) que algún equipo u operador todavía controla — el grado de control real varía según el protocolo concreto. La interfaz es el sitio web que usas para interactuar con ese protocolo de forma más cómoda que llamando al contrato directamente. Son dos capas distintas: un mismo protocolo puede tener varias interfaces, oficiales o de terceros, y una interfaz comprometida (por ejemplo, por un ataque a su DNS) puede mostrarte una transacción distinta de la que crees estar firmando, aunque el protocolo subyacente siga intacto. Por eso verificar lo que firmas pantalla por pantalla, y no solo confiar en la apariencia del sitio, es parte necesaria de operar en cualquier DEX.
Para comparar exchanges centralizados y entender esa otra cara del mercado, revisa exchanges en Venezuela. Para el contexto de un stablecoin como referencia de mercado, revisa USDT en Venezuela.
Una cuenta, doble acceso. Empieza en Telegram en menos de un minuto o abre Sparkling en la web: tu cartera, saldo e historial se mantienen intactos. Ejemplos ilustrativos de interfaz: los precios, saldos y tiempos mostrados no son datos en tiempo real.
Abre el bot, inicia sesión con tu email y consigue una cartera de autocustodia en menos de un minuto. Nada que instalar: el agente funciona directamente en tus chats.
Abrir en TelegramLa misma cuenta en tu navegador, en una pantalla más grande. Revisa tus tarjetas de operaciones, consulta saldos y confirma desde tu portátil.
Abrir versión webDepende del modelo y de qué rol cumples. Si solo haces swaps como usuario en un AMM clásico, el token que envías se incorpora a las reservas del pool en el momento de la operación y recibes a cambio el token de salida — no es el mismo activo que se te “devuelve”, sino el resultado del intercambio; en un modelo de libro de órdenes, puede haber una orden abierta esperando contraparte, con fondos bloqueados en el contrato mientras tanto. Si además aportas liquidez (LP) o abres una posición con colateral, tus fondos quedan depositados en el contrato de forma continua, no solo durante el swap. Ninguna empresa controla un balance interno como en un exchange centralizado, pero el contrato puede tener admin keys, funciones de pausa o ser actualizable (upgradeable) según cómo esté diseñado, y existen modelos híbridos donde un operador conserva cierto control técnico sobre el protocolo. Eso no excluye que el contrato retenga fondos en los casos mencionados: el riesgo pasa a ser el del contrato y de quién administra sus reglas, no el de una custodia empresarial tradicional.
No. Desconectar solo cierra la sesión visible en esa pestaña del navegador; no borra la dirección que el sitio ya conoce ni revoca ningún allowance otorgado previamente. Revocar un permiso requiere una transacción explícita de revocación.
Un permit (ERC-2612) es una firma off-chain que, al aceptarse en la red antes de su deadline, establece un allowance, de forma similar a un approval tradicional; el deadline limita hasta cuándo se puede usar esa firma para establecer el permiso, no cuánto dura después el allowance resultante. Un allowance, sea por approval o por permit, no es un valor fijo e inmutable: un límite específico se reduce a medida que el spender lo gasta, hasta llegar a cero o hasta que tú lo cambies o revoques con otra transacción; un límite abierto (“ilimitado”) típicamente no se reduce con el uso — así se comportan implementaciones ERC-20 comunes, como la de OpenZeppelin, cuando el límite se fija en el máximo posible — pero esto no es un requisito del estándar ERC-20 en sí, así que una implementación distinta podría comportarse de otra forma; en cualquier caso, el límite puede cambiarse o revocarse con otra transacción en cualquier momento. Otros estándares de permiso, como Permit2, pueden tener reglas propias de expiración distintas de ERC-2612.
Le autorizas a mover, hasta el límite indicado (allowance) y en la red específica donde firmas, el token señalado en esa pantalla. Un approval no mueve el token por sí mismo: solo habilita al spender a moverlo después, dentro de ese límite. Antes de confirmar, revisa los campos de token, spender, límite y red. Operar con frecuencia en un mismo contrato no reduce el riesgo de un límite abierto: ese riesgo depende de la seguridad del contrato y de quién puede cambiar sus reglas, no de cuántas veces lo uses. Si un límite específico por operación te resulta suficiente, prefiere ese sobre un límite abierto, y revisa y revoca periódicamente los permisos que ya no necesites.
Tómala de la fuente oficial del protocolo (su documentación o su sitio verificado) y confirma que corresponde a la red donde vas a operar. Que un explorador de bloques tenga una página para esa dirección, o que el código figure como “verified”, no es prueba suficiente de que sea el contrato correcto: úsalo solo como verificación adicional, después de obtener la dirección de la fuente oficial. Si no puedes confirmarla contra esa fuente, no firmes la transacción.
No necesariamente; son modelos distintos con riesgos distintos. Un DEX traslada la custodia a tu propia billetera y a los contratos con los que interactúas; un exchange centralizado concentra la custodia en la empresa. Revisa exchanges en Venezuela para comparar esa otra opción.
Sparkling enruta liquidez, liquidación e identidad a través de un pequeño grupo de socios profundamente integrados.

Acciones tokenizadas. Backed incluye a Venezuela entre sus países no atendidos: consulta las restricciones vigentes.

Mercados de predicción. Consulta las restricciones vigentes para Venezuela antes de operar.

Exchange de perpetuos zero-knowledge con ejecución de nivel libro de órdenes.

Infraestructura de trading on-chain y liquidez de alto rendimiento.

La blockchain para agentes de IA. Cómputo, almacenamiento y datos en un solo stack.

Cotizaciones de swap cross-chain, procedentes de diversas plataformas.
Actualizado: